
Digitale Arbeitsmittel sind aus dem medizinischen Alltag nicht mehr wegzudenken. Umso wichtiger ist es, Endgeräte wie Computer, Laptops oder Server konsequent gegen Malware und andere Cyberrisiken abzusichern. Mit den folgenden Empfehlungen lässt sich das Schutzniveau einer Praxis realistisch einschätzen und gezielt verbessern.
Um Endgeräte vor Schadsoftware (sog. Malware) und Cyberrisiken zu schützen, sollten Leistungserbringer wie Arztpraxen die folgenden Empfehlungen beachten:
Aktualisieren Sie auf allen Ihren Systemen sowohl das Betriebssystem als auch die installierten Anwendungen regelmässig.
- Stellen Sie sicher, dass Sicherheitsupdates zeitnah installiert werden.
- Es lohnt sich, periodisch Stichproben durchzuführen, um die korrekte Funktionalität sicherzustellen.
Verwenden Sie eine zuverlässige Lösung zum Schutz Ihrer Endgeräte (Computer, Laptop, Server etc.)
- Überprüfen Sie die Schutzlösung kontinuierlich auf deren Angemessenheit, Aktualität und Funktionalität.
HIN Endpoint Security (EPS) wird per Ende März 2026 eingestellt
Seit der Einführung im Jahr 2018 haben die führenden Betriebssystemhersteller ihre integrierten Sicherheitsmechanismen deutlich weiterentwickelt. In vielen Umgebungen bieten diese heute eine tragfähige Basis. HIN empfiehlt Praxen, den Schutz der Endgeräte im Kontext ihrer gesamten IT-Sicherheitsmassnahmen regelmässig zu überprüfen und auf die individuelle Umgebung abzustimmen.
Angemessenheit der Lösung für den Schutz der Endgeräte
Auf dem Markt sind verschiedene Lösungen für unterschiedliche Anforderungen verfügbar, vereinfacht dargestellt gibt es zwei Varianten:
- Lokal verwaltete Antimalware-Lösungen
- Zentral verwaltete Antimalware oder Endpoint und Detection Lösungen
Lokal verwaltete Antimalware-Lösungen
Lokal verwaltete Antimalware-Lösungen sind beispielsweise die beiden folgenden von Betriebssystemherstellern angebotenen Produkte:
- Windows = Defender
- MacOS = XProtect
Vorteile:
- Diese Lösungen bieten die grundsätzlichen Schutzfunktionen und sind bereits vorinstalliert
- Es fallen keine zusätzlichen Lizenzkosten an
Nachteile:
- Eine zentrale Auswertung von Anomalien ist nur mit zusätzlichen Komponenten möglich
- Die korrekte Funktionalität muss direkt auf dem Gerät durch die angemeldete Benutzerin überwacht werden. Dies impliziert, dass entsprechendes Fachwissen und Zeit vorhanden sind, um den Schutz und die Detektion von Anomalien sicherzustellen.
- Die Erkennung basiert auf den Ereignissen eines einzelnen Systems
Einsatzbereich:
- Aufgrund der vorgängig erwähnten Nachteile wird der Einsatz von lokal verwalteten Antimalware-Lösungen nur in kleinen Umgebungen (1-3 Systeme) oder im privaten Umfeld empfohlen.
Zentral verwaltete Lösungen zum Schutz von Endgeräten
Gegenüber den lokal verwalteten Lösungen bieten die zentralen Lösungen deutlich mehr Funktionalität.
Wichtig ist aus unserer Sicht eine umfassende Betrachtung der Sicherheitsanforderungen aller Ihrer vernetzten Systeme.
Ein Beispiel ist, dass der Betrieb der zentral verwalteten Endpoint und Detection Lösung durch den gleichen Anbieter erfolgt, der auch das regelmässige Update von Programmen, Systemen und den Betrieb der lokalen Firewall sicherstellt. Prüfen Sie aufgrund Ihrer Anforderungen, welche Lösung für Sie am besten ist.
Vorteile:
- Automatisierungen und Überwachungen können zentral gesteuert werden und auf mehrere Systeme gleichzeitig angewendet werden.
- Daten von mehreren Systemen können erfasst und korreliert werden.
- Die Erkennung kann zentral überwacht werden, Anomalien werden dadurch rascher und eindeutiger erkannt.
Nachteile:
- Für die Beschaffung und den Betrieb fallen Kosten an
Einsatzbereich:
- Wir empfehlen, den Einsatz einer zentral verwalteten Lösung in jedem Fall zu prüfen und bei der Evaluation einer neuen Lösung immer auch Ihren gesamten Schutzbedarf zu betrachten.
Beispiele von zentral verwalteten Schutzlösungen (die Reihenfolge ist zufällig und nicht gewichtet):
- SentinelOne
- Sophos
- CrowdStrike
- Palo Alto Networks
- Trend Micro
- Bitdefender
- ESET
- Fortinet
- Checkpoint
Überprüfung der Aktualität und Funktionalität Ihres Endgeräte-Schutzes
Anhand von Beispielen zeigen wir Ihnen, wie Sie den Schutz Ihrer Endgeräte auf Aktualität und Funktionalität prüfen können. Bitte beachten Sie, dass die Bilder auf Ihrem System je nach Schutzkomponente, Version und Betriebssystem von den folgenden Beispielen abweichen können.
- Klicken Sie auf das Symbol der Antimalware / Endpoint Schutz Komponente.
Beispiele von Symbolbildern von Sophos Endpoint Security:


Sie erhalten dann in der Regel bereits die erste Rückmeldung:
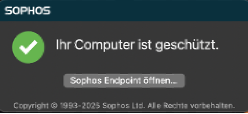
Ein System ohne Probleme
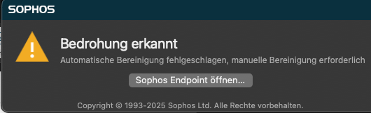
Ein System mit Problemen
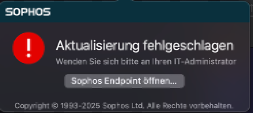
Ein System mit Problemen
Wenn Sie auf den Link klicken (in diesem Beispiel «Sophos Endpoint öffnen» ) erhalten Sie weitere Informationen zum Status Ihrer Endpoint Schutz Lösung.
Hier wird ein Bild angezeigt, auf welchem alles in Ordnung ist:
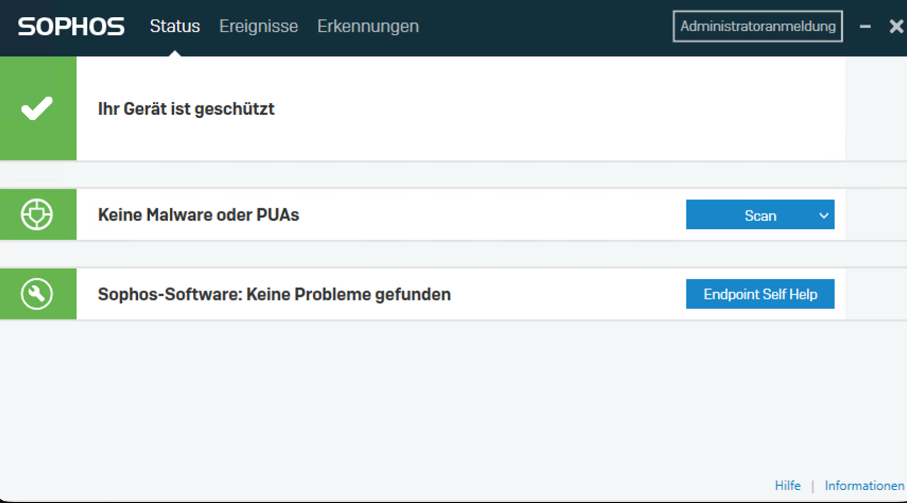
Sollte eines der folgenden Bilder bei Ihnen angezeigt werden, dann sind Massnahmen auf Ihrer Seite erforderlich:
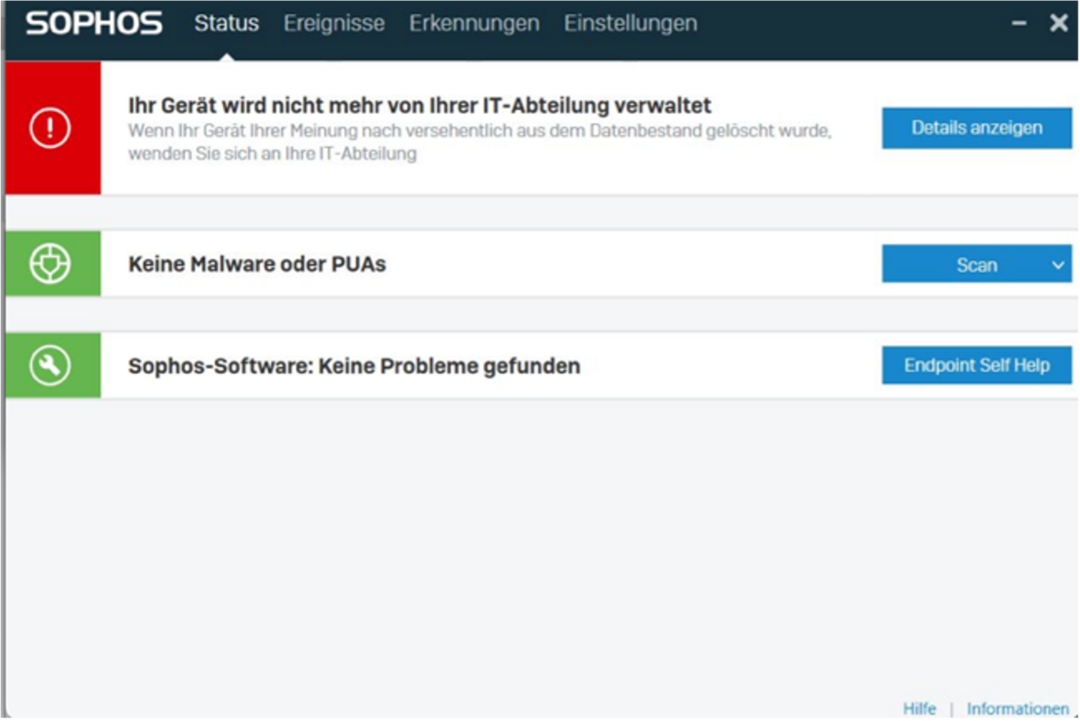
Wird die nebenstehende Meldung «Ihr Gerät wird nicht mehr verwaltet» angezeigt kontaktieren Sie umgehend Ihren IT oder IT Security Dienstleister.
- Rote Meldungen signalisieren ein akutes Problem, der Schutz ist eingeschränkt oder nicht mehr gewährleistet.
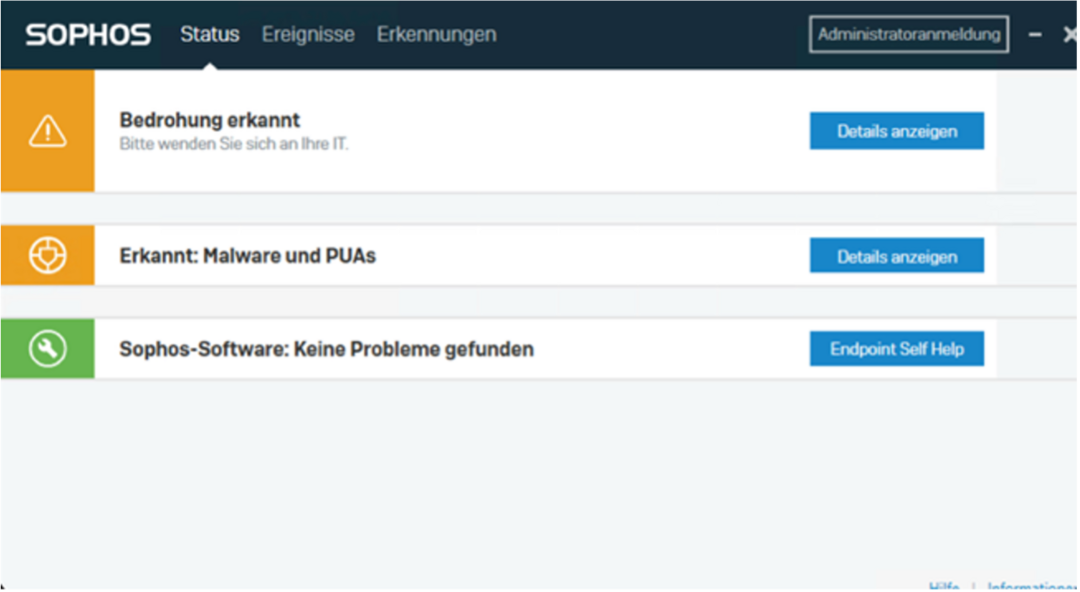
Die Meldung «Bedrohung erkannt» weist darauf hin, dass eine Malware gefunden wurde. Prüfen Sie mittels Klick auf «Details anzeigen» was genau passiert ist und kontaktieren Sie bei Unsicherheit Ihren IT oder IT Security Dienstleister.
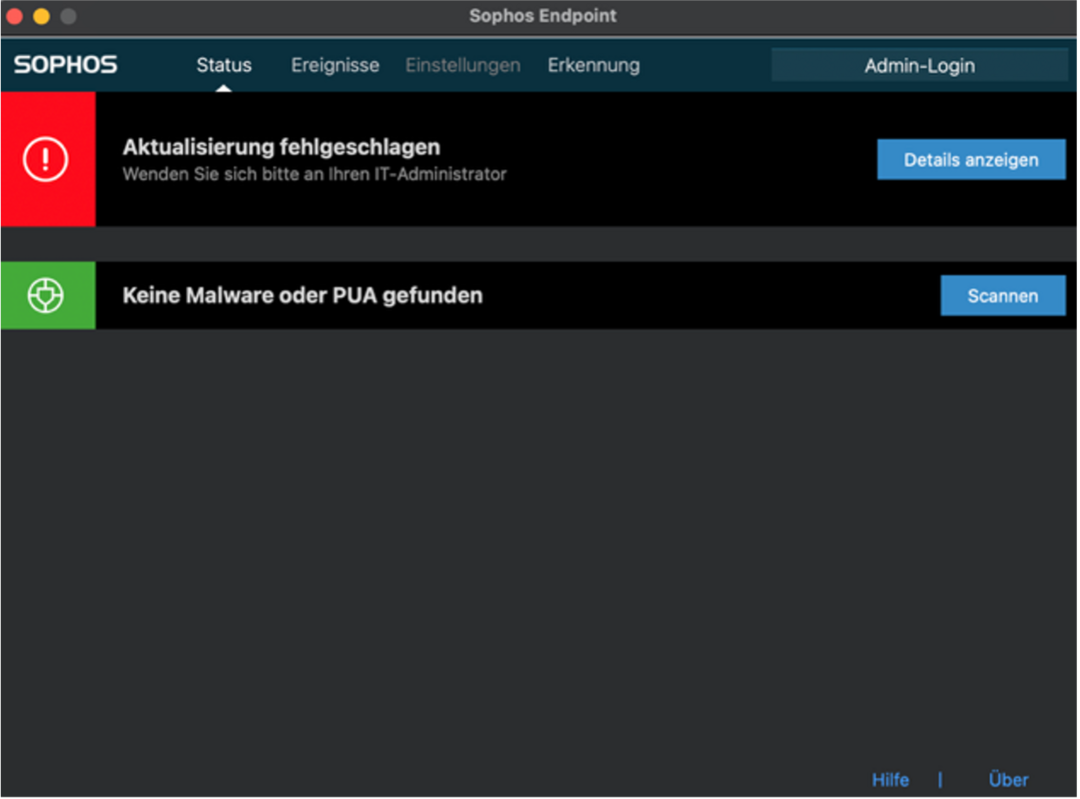
Nebenstehende Meldung weist auf ein Problem mit der Aktualisierung hin. Klicken Sie auf «Details anzeigen» um weitere Informationen zu erhalten.
Sollte diese Meldung über längere Zeit (Max 48h) bestehen bleiben, dann ist der Schutz nicht mehr ausreichend gewährleistet. Die Ursache muss ermittelt und behoben werden. Kontaktieren Sie bei Bedarf Ihren IT oder IT Security Dienstleister.