Recommandations pour la protection des terminaux contre les logiciels malveillants et les cyber-risques

Les outils de travail numériques font désormais partie intégrante du quotidien médical. Il est donc d’autant plus important de protéger systématiquement les terminaux tels que les PC, les ordinateurs portables ou les serveurs contre les logiciels malveillants et autres cyber-risques. Les recommandations suivantes permettent d’évaluer de manière réaliste le niveau de protection d’un cabinet et de l’améliorer de manière ciblée.
Afin de protéger les terminaux contre les logiciels malveillants (appelés malware) et les cyber-risques, les prestataires de services tels que les cabinets médicaux doivent respecter les recommandations suivantes:
Mettez régulièrement à jour le système d’exploitation et les applications installées sur tous vos systèmes.
- Assurez-vous que les mises à jour de sécurité sont installées rapidement.
- Il vaut la peine d’effectuer des contrôles aléatoires périodiques pour s’assurer du bon fonctionnement du système.
Utilisez une solution fiable pour protéger vos terminaux (PC, ordinateur portable, serveur, etc.)
- Vérifiez en permanence que la solution de protection est adéquate, à jour et fonctionnelle.
De HIN Endpoint Security à Health Secure Solutions
Depuis le lancement de HIN Endpoint Security (EPS) en 2018, les principaux fabricants de systèmes d’exploitation ont considérablement amélioré leurs mécanismes de sécurité intégrés. Dans de nombreux environnements, ceux-ci offrent aujourd’hui une base solide. C'est pourquoi EPS sera supprimé à la fin mars 2026.
Le successeur indirect d'EPS est Health Secure Solutions (HSS). HSS est une offre complète et de proximité, spécialement conçue pour renforcer la gouvernance, la protection des données et la cybersécurité des cabinets médicaux et des professionnels de santé en Suisse romande.
HIN recommande aux cabinets de vérifier régulièrement la protection des terminaux dans le contexte de l’ensemble de leurs mesures de sécurité informatique et de les adapter à leur environnement individuel. Par exemple, avec notre questionnaire d'auto-évaluation.
Adéquation de la solution pour la protection des terminaux
Il existe différentes solutions sur le marché pour répondre à différents besoins, mais on peut les résumer en deux variantes:
- Solutions anti-malware gérées localement
- Solutions anti-malware ou solutions Endpoint et Detection gérées de manière centralisée
Solutions anti-malware gérées localement
Parmi les solutions anti-malware gérées localement, on peut citer les deux produits suivants proposés par les fabricants de systèmes d’exploitation:
- Windows = Defender
- MacOS = XProtect
Avantages:
- Ces solutions offrent les fonctions de protection de base et sont déjà préinstallées
- Aucun coût de licence supplémentaire n’est encouru
Inconvénients:
- Une évaluation centrale des anomalies n’est possible qu’avec des composants supplémentaires
- Le bon fonctionnement doit être surveillé directement sur l’appareil par l’utilisateur connecté Cela implique de disposer des connaissances techniques et du temps nécessaires pour garantir la protection et la détection des anomalies
- La détection est basée sur les événements d’un seul système
Domaine d’application:
- En raison des inconvénients mentionnés précédemment, l’utilisation de solutions anti-malware gérées localement n’est recommandée que dans de petits environnements (1 à 3 systèmes) ou dans un environnement privé.
Solutions de protection des terminaux gérées de manière centralisée
Par rapport aux solutions gérées localement, les solutions centralisées offrent beaucoup plus de fonctionnalités.
De notre point de vue, il est important de considérer de manière globale les exigences de sécurité de tous vos systèmes en réseau.
Par exemple, l’exploitation de la solution Endpoint et Detection gérée de manière centralisée est assurée par le même fournisseur, qui garantit également la mise à jour régulière des programmes et des systèmes ainsi que le fonctionnement du pare-feu local. Vérifiez quelle solution vous convient le mieux en fonction de vos besoins.
Avantages:
- Les automatisations et les surveillances peuvent être contrôlées de manière centralisée et appliquées simultanément à plusieurs systèmes.
- Les données provenant de plusieurs systèmes peuvent être collectées et corrélées.
- La détection peut être surveillée de manière centralisée, ce qui permet d’identifier les anomalies plus rapidement et plus clairement.
Inconvénients:
- L’acquisition et l’exploitation entraînent des coûts.
Domaine d’application:
- Nous vous recommandons d’envisager dans tous les cas l’utilisation d’une solution gérée de manière centralisée et de toujours considérer l’ensemble de vos besoins de protection lors de l’évaluation d’une nouvelle solution.
Exemples de solutions de protection gérées de manière centralisée (l’ordre est aléatoire et non pondéré):
- SentinelOne
- Sophos
- CrowdStrike
- Palo Alto Networks
- Trend Micro
- Bitdefender
- ESET
- Fortinet
- Checkpoint
Vérification de l’actualité et du bon fonctionnement de la protection de vos terminaux
À l’aide d’exemples, nous vous montrons comment vérifier l’actualité et le bon fonctionnement de la protection de vos terminaux. Veuillez noter que les images affichées sur votre système peuvent différer des exemples suivants en fonction du composant de protection, de la version et du système d’exploitation.
- Cliquez sur l’icône du composant anti-malware / de protection des terminaux.
Exemples d’images-symboles de Sophos Endpoint Security:


Vous obtenez alors généralement un premier retour:
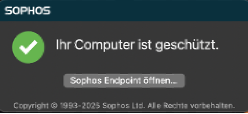
Un système sans problème
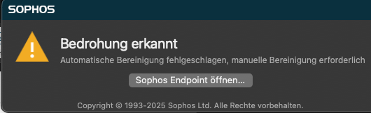
et un système avec des problèmes
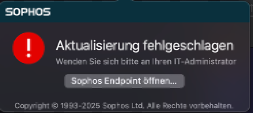
un système avec des problèmes
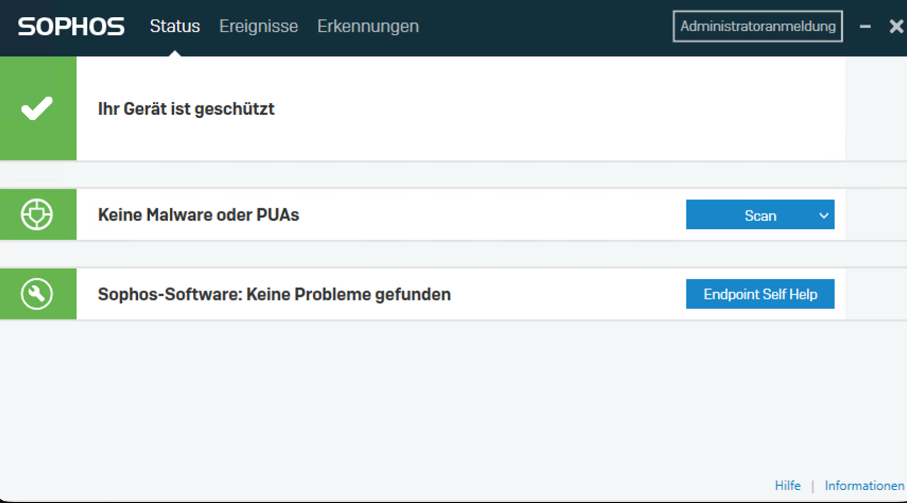
Si vous cliquez sur le lien (dans cet exemple «Ouvrir Sophos Endpoint»), vous obtenez plus d’informations sur l’état de votre solution de protection des terminaux.
Une image s’affiche ici pour indiquer que tout est en ordre:
Si l’une des images suivantes s’affiche chez vous, vous devez prendre des mesures:
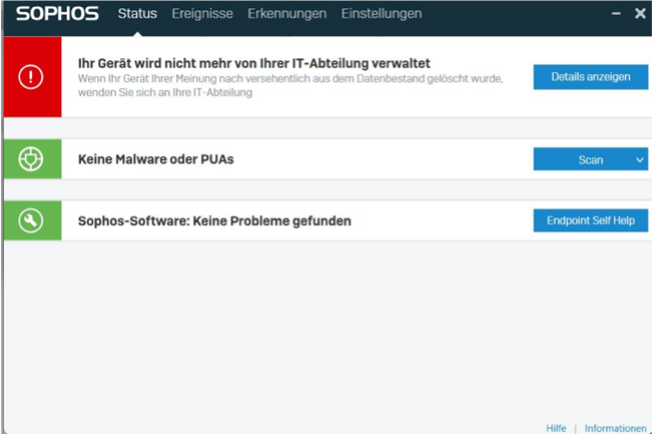
Si le message «Votre appareil n’est plus géré» s’affiche, contactez immédiatement votre service informatique ou votre prestataire de services de sécurité informatique.
- Les messages rouges signalent un problème urgent, la protection est limitée ou n’est plus garantie.
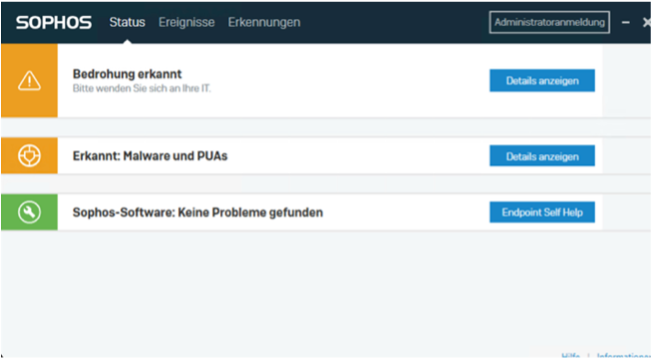
Le message «Menace détectée» indique qu’un logiciel malveillant a été trouvé. Cliquez sur «Afficher les détails» pour vérifier ce qui s’est passé exactement et, en cas de doute, contactez votre prestataire informatique ou de sécurité informatique.
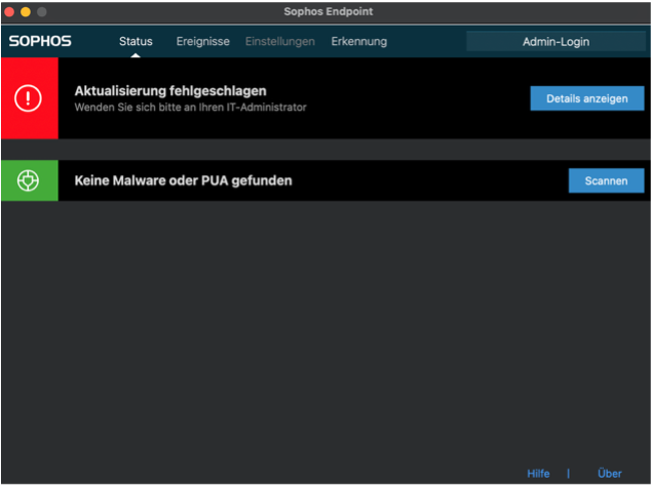
Le message ci-contre indique un problème de mise à jour. Cliquez sur «Afficher les détails» pour obtenir plus d’informations.
Si ce message persiste pendant une période prolongée (max. 48 heures), la protection n’est plus suffisamment garantie. La cause doit être identifiée et corrigée. Si nécessaire, contactez votre service informatique ou votre prestataire de services de sécurité informatique.