Raccomandazioni per la protezione dei terminali da malware e rischi informatici

Gli strumenti di lavoro digitali sono ormai divenuti parte integrante della quotidianità in ambito medico. Ecco perché è ancora più importante proteggere costantemente terminali quali computer fisso, computer portatile o server da malware e altri rischi informatici. Con l’aiuto delle seguenti raccomandazioni è possibile valutare realisticamente il livello di protezione di uno studio medico e migliorarlo in modo mirato.
Per proteggere i terminali da software dannosi (i cosiddetti malware) e rischi informatici, i fornitori di prestazioni come gli studi medici dovrebbero seguire le seguenti raccomandazioni:
Aggiornate regolarmente su tutti i vostri sistemi sia il sistema operativo sia le applicazioni installate.
- Assicuratevi che gli aggiornamenti di sicurezza vengano prontamente installati.
- È opportuno effettuare periodici controlli a campione per verificare il corretto funzionamento.
Utilizzate una soluzione affidabile per proteggere i vostri terminali (computer fissi, computer portatili, server ecc.).
- Verificate costantemente che la soluzione di protezione sia adeguata, aggiornata e funzionante.
HIN Endpoint Security (EPS) verrà dismesso a fine marzo 2026
Dalla sua introduzione, nel 2018, i principali produttori di sistemi operativi hanno continuato a perfezionare in modo significativo i loro meccanismi di sicurezza integrati. In molti ambienti, oggi essi rappresentano una solida base. HIN raccomanda agli studi medici di verificare regolarmente la protezione dei terminali nel contesto delle loro misure complessive di sicurezza informatica e di adattarle al loro ambiente individuale.
Adeguatezza della soluzione per la protezione dei terminali
Sul mercato sono disponibili diverse soluzioni per i più svariati requisiti; semplificando si possono distinguere due varianti:
- Soluzioni antimalware gestite localmente
- Soluzioni antimalware oppure soluzione di Endpoint e Detection gestite centralmente
Soluzioni antimalware gestite localmente
Le soluzioni antimalware gestite localmente comprendono ad esempio i due prodotti seguenti offerti dai produttori di sistemi operativi:
- Windows = Defender
- MacOS = XProtect
Vantaggi:
- Queste soluzioni offrono le funzioni di protezione di base e sono già preinstallate.
- Non si devono sostenere costi di licenza aggiuntivi.
Svantaggi:
- L’analisi centralizzata delle anomalie è possibile solo con componenti aggiuntivi.
- l corretto funzionamento deve essere monitorato direttamente sul dispositivo dall’utente registrato. Ciò implica la disponibilità di competenze e risorse di tempo adeguate per garantire la protezione e l’individuazione delle anomalie.
- Il riconoscimento si basa sugli eventi di un singolo sistema.
Campo di applicazione:
- A causa degli svantaggi sopra menzionati, l’uso di soluzioni antimalware gestite localmente è raccomandato solo in piccoli ambienti (da uno a tre sistemi) o in un ambiente privato.
Soluzioni gestite centralmente per la protezione dei terminali
Rispetto alle soluzioni gestite localmente, quelle centralizzate offrono un numero di funzionalità nettamente superiore.
A nostro avviso è importante una valutazione globale dei requisiti di sicurezza di tutti i sistemi della vostra rete.
Ad esempio, la gestione centralizzata della soluzione di Endpoint e Detection dovrebbe essere affidata allo stesso fornitore – che garantisce anche il regolare aggiornamento di programmi e sistemi nonché la gestione del firewall locale. Verificate la soluzione migliore per voi in base ai vostri requisiti.
Vantaggi:
- L’automazione e il monitoraggio possono essere controllati centralmente e applicati a diversi sistemi contemporaneamente.
- I dati provenienti da diversi sistemi possono essere raccolti e correlati tra loro.
- Il rilevamento può essere monitorato a livello centrale, consentendo di riconoscere le anomalie in modo più rapido e univoco.
Svantaggi:
- L’acquisizione e la gestione prevedono dei costi.
Campo di applicazione:
- Raccomandiamo in ogni caso di valutare l’impiego di una soluzione gestita centralmente e, nella valutazione di una nuova soluzione, di considerare sempre anche la propria necessità di protezione complessiva.
Esempi di soluzioni di protezione gestite centralmente (l’ordine è casuale e non ponderato):
- SentinelOne
- Sophos
- CrowdStrike
- Palo Alto Networks
- Trend Micro
- Bitdefender
- ESET
- Fortinet
- Checkpoint
Verifica dell’aggiornamento e della funzionalità della protezione dei propri terminali
Tramite alcuni esempi vi mostriamo come verificare che la protezione dei vostri terminali sia aggiornata e correttamente funzionante. Le immagini del vostro sistema potrebbero differire dagli esempi seguenti a seconda del componente di protezione, della versione e del sistema operativo.
- Cliccate sull’icona del componente di protezione antimalware / Endpoint.
Esempi di icone di Sophos Endpoint Security:


Generalmente, già a questo punto si riceve il primo riscontro:
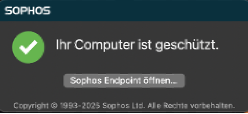
Un sistema senza problemi
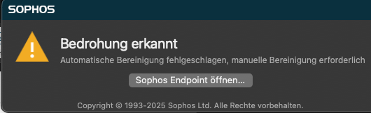
un sistema con problemi
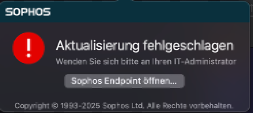
un sistema con problemi
Cliccando sul link (in questo esempio «Apri Sophos Endpoint» ) si riceveranno ulteriori informazioni sullo stato della soluzione di protezione Endpoint.
Ecco invece un’immagine in cui tutto risulta in ordine:
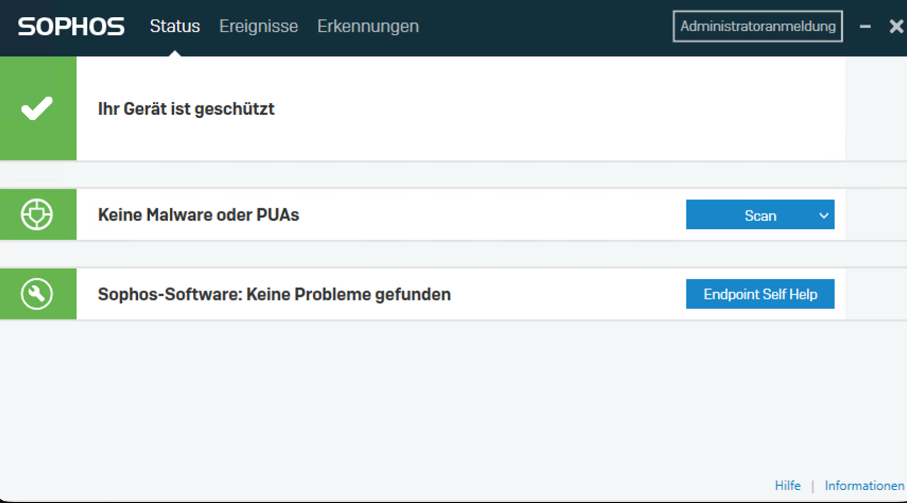
Se visualizzate una delle seguenti immagini saranno necessarie misure da parte vostra:
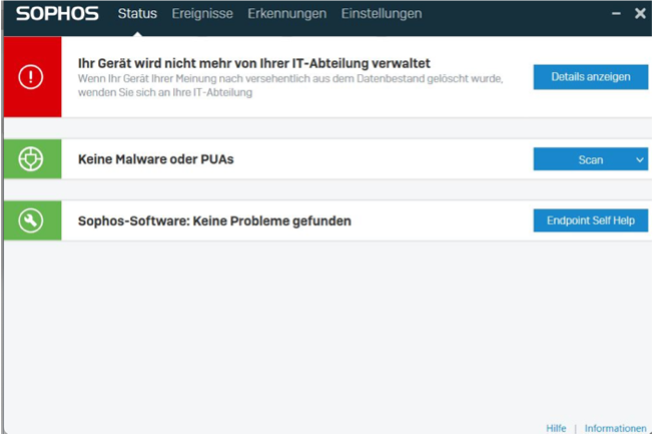
Se si visualizza il messaggio «Il dispositivo non è più gestito» qui accanto contattate immediatamente il vostro fornitore di servizi IT o di sicurezza informatica.
- I messaggi di colore rosso indicano un problema acuto, la limitazione o la mancata garanzia della protezione.
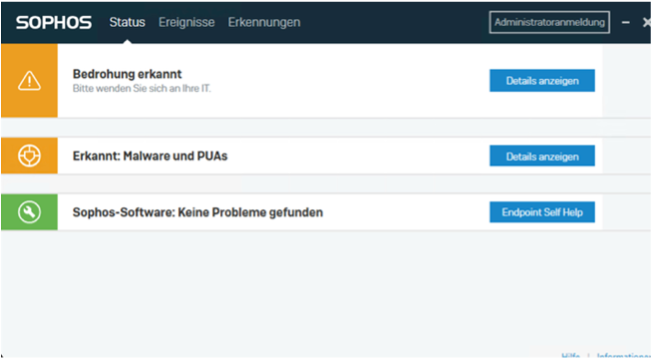
Il messaggio «Minaccia rilevata» indica che è stato trovato un malware. Cliccando su «Mostra dettagli» potete verificare cosa sia accaduto con esattezza e, in caso di dubbi, contattare il vostro fornitore di servizi IT o di sicurezza informatica.
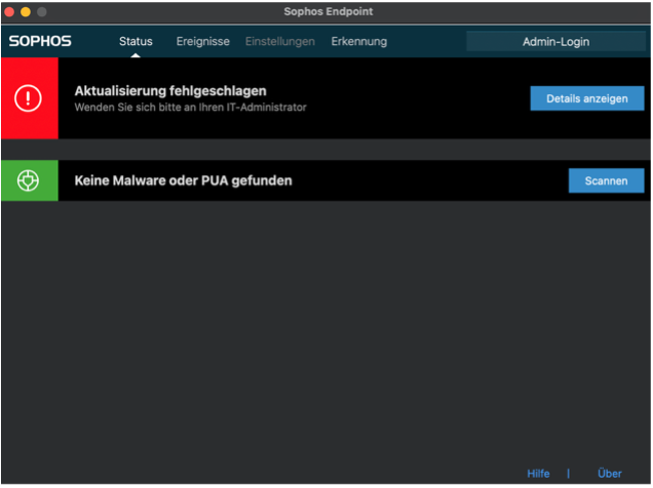
Il messaggio qui accanto indica un problema con l’aggiornamento. Cliccando su «Mostra dettagli» potete ottenere ulteriori informazioni.
Se questo messaggio persiste per un periodo di tempo prolungato (al massimo 48 ore), la protezione non è più sufficientemente garantita. Occorre determinare e correggere la causa. Se necessario contattate il vostro fornitore di servizi IT o di sicurezza informatica.